Wie wir Doppelabbuchungen architektonisch eliminiert haben
Die Self-Service-Engine und warum idempotentes Off-Session-Zahlungsrouting das am wenigsten diskutierte Problem in der SaaS-Landschaft des Gastgewerbes ist.
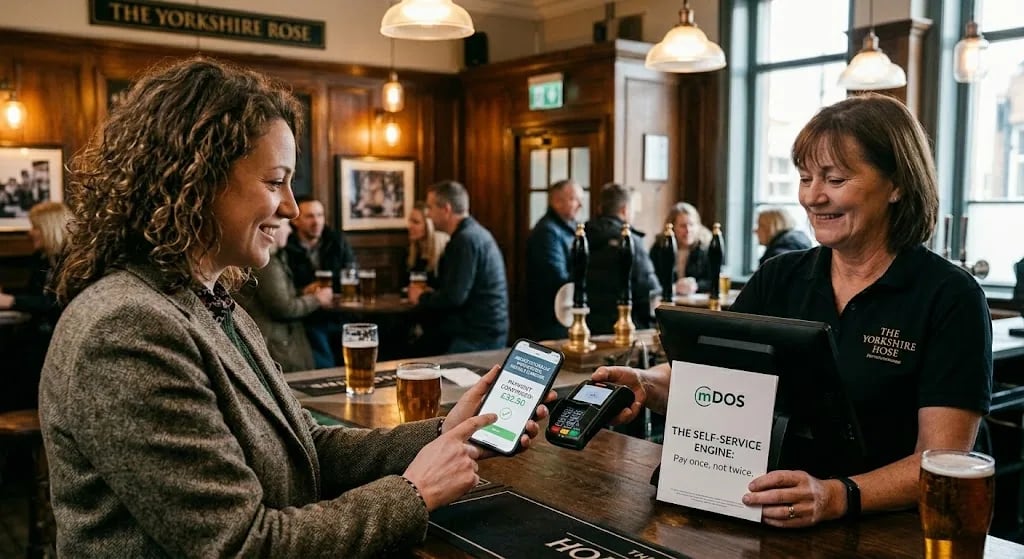
Ein Hotelgast tippt um 11:47pm auf dem Tablet im Zimmer auf „Buchung ändern“. Die 3DS-Prüfung dauert 40 seconds. Das Mobilfunksignal bricht ab. Der Gast tippt erneut. In den meisten Hospitality-Systemen wird ihm der Betrag zweimal abgebucht, und er ruft am nächsten Morgen die Rezeption an. In unserem System wird ihm der Betrag genau einmal abgebucht. Physisch. Nicht „in der Regel“. Nicht „mit Überwachung“. Sondern architektonisch.
Dieser Artikel behandelt die Self-Service-Änderungs-Engine, die mDOS diesen Monat in der Live-Umgebung bereitgestellt hat, und warum die dahinterstehende Zahlungs-Engineering-Arbeit kommerziell weitaus bedeutender ist, als es der operative Nutzen vermuten lässt.
Das Problem, das die meiste Hospitality-SaaS nicht gelöst hat
Self-Service-Änderungen (Gästen die Möglichkeit zu geben, ihre eigene Buchung, Bestellung oder ihren Aufenthalt ohne Anruf bei der Rezeption zu ändern) klingen nach einer Funktion. Das sind sie auch. Aber das technische Fundament, auf dem sie basieren, ist auf eine Art und Weise unerbittlich, die den meisten Produktteams erst klar wird, wenn sie die Funktion live schalten und die ersten Rückbuchungen eintreffen.
Das Ausgangsszenario: Ein Gast möchte etwas ändern, das Geld kostet. Vielleicht führt er ein Zimmer-Upgrade durch. Vielleicht bucht er eine Spa-Behandlung zu einem bereits laufenden Aufenthalt hinzu. Vielleicht fordert er eine Teilrückerstattung einer Anzahlung an, weil sich die Gruppengröße von 12 auf 10 Personen verringert hat. Oder er ändert die Daten einer flexibel stornierbaren Buchung und muss die Preisdifferenz ausgleichen.
In all diesen Fällen sieht der operative Ablauf wie folgt aus: Änderung identifizieren, finanzielle Differenz berechnen (kann bei komplexen Teiländerungen eine Belastung, eine Erstattung oder beides sein), Zahlung weiterleiten, Buchungsdatensatz aktualisieren, nachgelagerte Prozesse auslösen (Treuepunkte-Anpassungen, Bestätigungs-E-Mails, Benachrichtigungen an das Betriebsteam).
Auf den meisten Hospitality-Plattformen ist dieser Ablauf sequenziell aufgebaut, wobei jeder Schritt ein anderes System aufruft: Zuerst wird das Buchungssystem aktualisiert, dann der Zahlungsabwickler aufgerufen, anschließend das Treuesystem informiert und schließlich die E-Mail-Bestätigung versendet. Jeder Schritt hat sein eigenes Fehlerszenario. Jeder Schritt birgt das Risiko einer unvollständigen Ausführung.
Das spezifische Fehlerszenario, das Betreiber echtes Geld kostet: Die Verbindung des Gastes bricht zwischen dem Zahlungsaufruf und der Bestätigung des Buchungssystems ab. Aus der Perspektive des Gastes ist die Anfrage fehlgeschlagen. Das Tablet zeigt einen Fehler an. Er versucht es erneut. Der zweite Versuch wird durchgeführt. Die ursprüngliche Zahlung wurde jedoch ebenfalls verarbeitet, da sie bereits unterwegs war, als die Verbindung abbrach. Dem Gast wird der Betrag doppelt berechnet. Die Rezeption erfährt erst am nächsten Morgen davon. Der Gast fechtet die Belastung an. Der Betreiber übernimmt den Verlust, die Bearbeitungsgebühr für den Rückforderungsprozess, den Kundenservice-Aufwand und den Reputationsschaden.
Das ist kein hypothetischer Fall. Es ist das häufigste zahlungsbezogene Kundenservice-Ticket in der Hospitality-SaaS. Die meisten Betreiber haben sich einfach damit abgefunden.
Was mDOS anders gemacht hat
Die Self-Service-Engine behandelt jede Änderung als eine Transaktion mit einem deterministischen Idempotenz-Schlüssel. Der Schlüssel wird aus der Absicht des Gastes abgeleitet: der zu ändernden Buchung, der spezifischen Anpassung und der anzuwendenden finanziellen Differenz. Geht derselbe Schlüssel innerhalb eines kurzen Zeitfensters zweimal ein, erkennt das System dies als Wiederholungsversuch und gibt die ursprüngliche Antwort zurück, anstatt die Änderung erneut zu verarbeiten.
Das klingt einfach. Ist es aber nicht. Die Herausforderungen liegen in Folgendem:
Schlüsselableitung, die auch mit unvollständigen Informationen funktioniert. Der erste Versuch des Gastes enthält möglicherweise nur einen unvollständigen Formularstatus. Der erneute Versuch kann einen leicht abweichenden Status haben, wenn Daten neu eingegeben wurden. Der Schlüssel muss spezifisch genug sein, um die Absicht eindeutig zu identifizieren, generisch genug, um den Wiederholungsversuch zuzuordnen, und fälschungssicher genug, damit böswillige Nutzer eine erfolgreiche Zahlung nicht erneut abspielen können.
Off-Session-Belastungen mit gespeicherten Karten. Beim ersten Zahlungsverlauf während eines Aufenthalts wird die Karte über den Zahlungsmethodenspeicher von Stripe sicher hinterlegt. Nachfolgende Änderungen während desselben Aufenthalts nutzen die gespeicherte Karte für Off-Session-Belastungen: keine erneute Karteneingabe, keine Hürden, keine Abbrüche bei Änderungen. Off-Session-Belastungen können jedoch 3DS-Prüfungen auslösen, die eine Bestätigung des Gastes über seine Banking-App erfordern. Das bedeutet, dass das System nahtlos auf einen On-Session-Ablauf zurückgreifen muss, wenn die Bank dies verlangt.
Abrechnung in ganzzahligen Pence-Beträgen. Geldbeträge werden in ganzzahligen Pence (oder der entsprechenden Basiseinheit für Nicht-GBP-Währungen) gespeichert und abgerechnet. Salden, Belastungen und Erstattungen durchlaufen niemals Gleitkommazahlen. Muss ein Gesamtwert auf mehrere Positionen aufgeteilt werden (etwa bei der Verteilung eines Gesamtrabatts auf einzelne Positionen oder der Aufteilung einer Anzahlung), wird der proportionale Anteil direkt bei der Zuweisung berechnet und auf ganze Pence gerundet. Die Führung des Hauptbuchs in ganzzahligen Pence eliminiert eine ganze Klasse von Rundungsfehlern, die Hospitality-SaaS regelmäßig produziert (und leise über Abstimmungsläufe korrigiert).
Kombinierte Abläufe aus Teilrückerstattung und Upselling. Ein häufiges Szenario: Ein Gast reduziert die Gruppengröße von 8 auf 6 Personen, was eine Teilrückerstattung von zwei Anzahlungen bedeutet, wertet jedoch gleichzeitig die Menüauswahl auf, was eine zusätzliche Gebühr nach sich zieht. Das System muss diese Beträge korrekt verrechnen, die Erstattung und die Belastung in einer deterministischen Reihenfolge anwenden und dem Gast die finale Differenz mit einer korrekten Aufschlüsselung anzeigen. mDOS verarbeitet dies als eine einzige zusammengesetzte Transaktion; Altsysteme verarbeiten dies als zwei aufeinanderfolgende Transaktionen und hoffen, dass dazwischen kein Fehler auftritt.
Warum dies kommerziell von Bedeutung ist
Die Entwicklung der Self-Service-Engine bis zur Marktreife dauerte etwa sechs Entwicklerwochen. Das ist eine enorme Investition für eine Funktion, die auf den ersten Blick simpel erscheint.
Die kommerzielle Begründung für diese Investition war eindeutig: Enterprise-Hospitality-Acquirer und -Betreiber führen im Rahmen der Anbieterevaluierung eine sogenannte Due-Diligence-Prüfung der Zahlungssysteme durch. Der CTO wird fragen: „Was passiert, wenn die Verbindung eines Gastes während einer 3DS-Prüfung abbricht?“ Lautet die Antwort „Wir haben ein Monitoring“, „Das kommt selten vor“ oder „Wir haben einen nächtlichen Abstimmungslauf“, besteht die Plattform die Due-Diligence-Prüfung nicht.
Wenn die Antwort lautet: "Die Architektur verhindert dies – hier sind die Logik zur Ableitung des Idempotenz-Schlüssels und die Playwright-Tests, die es beweisen", besteht die Plattform den Test.
mDOS besteht diesen Test nun. Dieser eine Satz erschließt eine Klasse von Enterprise-Kunden, die die Plattform vor sechs Monaten noch nicht in Betracht gezogen hätten.
Was das für Betreiber bedeutet
Für Filialbetreiber mit 200 Standorten eliminiert die Self-Service-Engine geschätzte 3–7 % aller zahlungsbezogenen Kundenservice-Tickets. Die genaue Zahl variiert je nach Betriebstyp und Gästedemografie, das Muster ist jedoch einheitlich: Jeder Betreiber, den wir im Vergleich zum Legacy-Stack analysiert haben, berichtet von Doppelabbuchungen als alltäglichem Phänomen.
Die Beseitigung dieser 3–7 % hat kaskadierende positive Effekte. Der Kundenserviceaufwand sinkt. Rückbuchungsquoten sinken. Der Buchhaltungsaufwand für Rückerstattungsabstimmungen sinkt. Das Kundenvertrauen verbessert sich spürbar – insbesondere bei umsatzstarken Gästen, die eher Self-Service-Änderungsfunktionen nutzen. Der operative ROI der Self-Service-Engine über ein gesamtes Portfolio hinweg ist bedeutend genug, um einen eigenen Budgetposten darzustellen.
Für einen Investor oder Erwerber, der mDOS als IP bewertet, signalisiert die Self-Service-Engine etwas anderes: Sie zeigt, dass das Entwicklungsteam komplexe Probleme von Grund auf ordnungsgemäß gelöst hat, anstatt auf Kosten technischer Schulden schneller zu veröffentlichen. Genau danach sucht die technische Due Diligence von Käufern: nicht nach der Anzahl der Funktionen, sondern nach Nachweisen für architektonische Reife in den unspektakulären Bereichen des Systems.
Das Architekturmuster in einem Absatz
Jede Änderung entspricht einer Absicht (Intent) des Gastes. Diese Absicht wird in einen deterministischen Idempotenz-Schlüssel gehasht. Der Schlüssel wird mit einer Tabelle kürzlicher Anfragen abgeglichen. Stimmt der Schlüssel mit einer kürzlich erfolgreichen Anfrage überein, gibt das System die ursprüngliche Antwort zurück. Stimmt er nicht überein, startet das System eine Transaktion, die das finanzielle Delta (Abbuchung, Rückerstattung oder Kombination), das Buchungsupdate und den Trigger-Fan-Out als eine einzige atomare Operation ausführt. Schlägt ein Schritt fehl, wird die gesamte Transaktion zurückgesetzt. Versucht der Gast dieselbe Absicht innerhalb des Idempotenz-Fensters erneut, erhält er die ursprüngliche erfolgreiche Antwort – selbst wenn die Verbindung im denkbar schlechtesten Moment abgebrochen ist.
Dieses Muster ist in der Literatur zum Payment-Engineering bestens dokumentiert. Stripe selbst empfiehlt es. Dennoch fehlt es in der Gastronomie- und Hotellerie-SaaS-Landschaft nahezu durchgängig, da eine saubere Umsetzung eine systemübergreifende Transaktionsdisziplin erfordert, die fragmentierte Architekturen grundsätzlich nicht bieten können.
mDOS kann dies leisten, weil jeder Schritt des Änderungsablaufs in derselben Postgres-Datenbank verarbeitet wird. Die Berechnung des finanziellen Deltas, das Buchungsupdate, die Anpassung des Treueprogramms, der Trigger-Fan-Out: Alles befindet sich in derselben Transaktion. Die Atomarität ist kein Extra, sondern eine Eigenschaft der vereinheitlichten Architektur.
Was Sie Ihre aktuelle Plattform fragen sollten
Wenn Sie einen Filialbetrieb in der Gastronomie oder Hotellerie führen, zeigen Ihnen drei Fragen, ob Ihr Tech-Stack diese Art von Problem beherrscht.
Wie reagiert Ihre aktuelle Plattform, wenn ein Gast während einer 3DS-Authentifizierung bei unbeständiger Verbindung zweimal auf "Ändern" tippt? Lautet die ehrliche Antwort Überwachung, manuelle Abstimmung oder das Eingreifen des Kundenservice, tragen Sie operative Kosten, die die Architektur eigentlich eliminieren sollte.
Welcher Anteil Ihrer monatlichen Kundenservice-Tickets betrifft Doppelabbuchungen, fehlende Rückerstattungen oder abrechnungsbezogene Unstimmigkeiten durch Änderungen? Die meisten Betreiber haben dies nie gemessen, weil sie es als unvermeidbares Grundrauschen akzeptiert haben.
Was tut Ihre Plattform, wenn eine gespeicherte Abbuchung außerhalb einer aktiven Sitzung (Off-Session) eine unerwartete 3DS-Authentifizierung auslöst? Lautet die Antwort "Die Abbuchung schlägt fehl und wir müssen den Gast bitten, den regulären Checkout erneut zu durchlaufen", haben Sie bei jedem Änderungsablauf ein erhebliches Conversion-Rate-Problem.
Bei diesen Fragen geht es nicht um einzelne Funktionen. Es geht darum, ob das Payment-Engineering Ihrer Plattform ausgereift genug für Enterprise-Anforderungen ist.
Die Self-Service-Engine wurde im Mai 2026 für die Live-Umgebung freigegeben. Die technische Dokumentation ist bei laufenden Evaluierungen unter beidseitiger Vertraulichkeitsvereinbarung (NDA) erhältlich.
Erleben Sie mDOS mit Ihrem eigenen Unternehmen
Ein 30-minütiges Gespräch mit einem unserer Experten, genau darauf ausgerichtet, was Sie zuerst lösen möchten.
About the author
Ross Crawford is the founder of Mr Digital and mDOS, and a Fellow of the Chartered Institute of Marketing (FCIM).
- Fellow of the Chartered Institute of Marketing (FCIM)